badh182
Active+ Member
- Messages
- 2,562
- Joined
- Jun 22, 2012
- Messages
- 2,562
- Reaction score
- 100
- Points
- 43
Memahami ARP Spoofing
Ianya juga dikenali ARP cache poisoning ataupun ARP poison routing (APR), adalah salah satu teknik untuk menyerang local-area network (LAN). ARP spoofing membolehkan penyerang (hacker) menukar/menggangu data frames pada rangkaian LAN, mengubah lintasan, ataupun memberhentikan lintasan keseluruhanya. Serangan ini hanya boleh dilakukan pada rangkaian yang menggunakan Resolution Protocol (ARP) dan bukannya kaedah address resolution.
Tak faham lagi? Gambar dibawah dapat menerangkan sedikit konsep ARP Spoofing
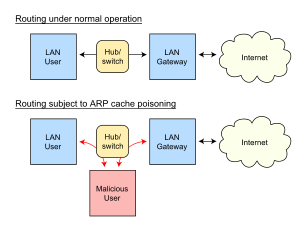
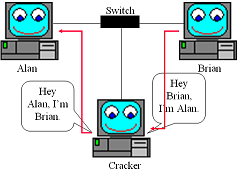
Penyerang menyamar sebagai Brian untuk mempengaruhi Alan dan sebaliknya
Serangan ARP spoofing yang berjaya membenarkan hacker untuk mengubah lalulintas rangkain, ianya boleh dipanggil man-in-the-middle-attack(MiTM)
Prinsip Arpspoofing
Prinsip ARP spoofing adalah menghantar data ARP palsu, diubah, kepada rangkaian setempat (LAN). Secara umumnya target penyerang adalah pada alamat MAC addres mangsa bersama alamat host IP (seperti router). Setiap aliran trafik untuk alamat IP akan disilap hantar kepada penyerang juga. Penyerang boleh membuat pilihan untuk menghantar aliran trafik kepada gateway atau mengubah data sebelum menghantarnya (serangan-orang-tengah). Hacker tersebut juga boleh membuat DDOS kepada mangsa sehingga membekukan data(menyebabkan internet terputus))
Ianya juga dikenali ARP cache poisoning ataupun ARP poison routing (APR), adalah salah satu teknik untuk menyerang local-area network (LAN). ARP spoofing membolehkan penyerang (hacker) menukar/menggangu data frames pada rangkaian LAN, mengubah lintasan, ataupun memberhentikan lintasan keseluruhanya. Serangan ini hanya boleh dilakukan pada rangkaian yang menggunakan Resolution Protocol (ARP) dan bukannya kaedah address resolution.
Tak faham lagi? Gambar dibawah dapat menerangkan sedikit konsep ARP Spoofing
Trafic akan dialihkan dulu kepada penyerang sebelum data sebenar dihantar kepada penerima asal
Penyerang menyamar sebagai Brian untuk mempengaruhi Alan dan sebaliknya
Serangan ARP spoofing yang berjaya membenarkan hacker untuk mengubah lalulintas rangkain, ianya boleh dipanggil man-in-the-middle-attack(MiTM)
Prinsip Arpspoofing
Prinsip ARP spoofing adalah menghantar data ARP palsu, diubah, kepada rangkaian setempat (LAN). Secara umumnya target penyerang adalah pada alamat MAC addres mangsa bersama alamat host IP (seperti router). Setiap aliran trafik untuk alamat IP akan disilap hantar kepada penyerang juga. Penyerang boleh membuat pilihan untuk menghantar aliran trafik kepada gateway atau mengubah data sebelum menghantarnya (serangan-orang-tengah). Hacker tersebut juga boleh membuat DDOS kepada mangsa sehingga membekukan data(menyebabkan internet terputus))
Last edited: