BTC USD 76,366.4 Gold USD 4,341.84
Time now: Jun 1, 12:00 AM

Hacker

Roman Andreev Pemenang Piala Hacker Facebook 2012


25 penggodam terbaik di dunia berkumpul untuk menyertai acara tahunan kedua Facebook Piala Hacker yang diadakan di pejabat-pejabat di Menlo Park. Roman Andreev dari Russia dapat meyelesaikan satu masalah dengan betul hanya dalam 1 jam 4 minit dan memenangi Piala Hacker Facebook yang meletakkan namanya di atas trofi simen yang amat menarik bersama cek $5000!

Pendaftaran untuk acara tersebut dibuka pada bulan Januari dan bermula dengan tiga pusingan secara online dalam menyelesaikan masalah. Daripada 6000,(secara jumlahnya lebih kurang 8000 yang menyerah) dapat melayakkan diri, kumpulan itu di kecilkan sehingga hanya tinggal 25 penggodam dan mereka diterbangkan ke Facebook untuk acara final. Kesemua yang terbeik adalah lelaki yang datang dari seluruh dunia seperti Amerika Syarikat, Russia, Germany, Poland, South Korea, Taiwan, China dan Japan. Facebook telah membiayai perbelanjaan mereka untuk ke California, termasuk wang saku untuk mendapatkan Visa.

Peserta telah dicabar untuk menyelesaikan 3 masalah dalam masa 3 jam, sesiapa yang dapat menyiapkannya dengan cepat adalah pemenang. Wakil syarikat itu berkata, acara tahunan pertandingan algoritma pengaturcaraan ini terbuka kepada jurutera dari seluruh dunia. Dengan title sebagai "juara dunia" sebagai penggodam terbaik, hadiah pertama bernilai $5000, hadiah kedua $2000, ketiga $1000 dan $100 sebagai saguhati untuk peserta yang lain.

Tiga peserta teratas yang memenangi Piala Hacker tahun ini:

Tempat pertama: Roman Andreev dari Russia, menyelesaikan masalah dengan betul dalam masa 1 jam 4 minit.
Tempat kedua: Tomek Czaika dari US, menyelesaikan satu masalah dengan betul dalam masa 1 jam 5 minit.
Tempat ketiga: Tiancheng Lou dari China, memyelesaikan masalah dengan betul dalam masa 1 jam 44 minit

Dimanakah penggodam-penggodam Malaysia? Adakah anda saja tidak mahu menunjuk bakat yang anda ada? Hanya anda sendiri yang tahu.

Sekian.

Rujukan: thehackersnews.com
 
How to become a hacker

1. Have the 'hacker' attitude

2. Improve ure logical thinking

3. Practice your english

4. Learn programming languages

5. Practice, practice, practice

Youre welcome :)
 
Hackim Si Penggodam - Episod 1 (Introduction)

Sumber asal: http://www.omghackers.com

Assalamu'alaikum Dan Selamat Sejahtera Para Pembaca OMG! Hackers?

Bermula pada hari ini, Abg Saki akan buat entri dengan menggunakan jalan cerita. Suka tak? Kalau tak suka, jangan baca. Hehe. Okay tajuk ceritanya adalah "Hackim Si Penggodam". Ianya berepisod. Hackim akan menggunakan BackTrack untuk menjalankan misinya. Cerita ini tiada kaitan dengan sesiapa sama ada hidup ataupun yang telah meninggal dunia. Jalan ceritanya hanyalah rekaan sahaja. Boleh Abg Saki mulakan?

Hackim merupakan seorang budak biasa yang hanya pandai bermain komputer tetapi tidak mahir menggunakannya dan dia ni masih bersekolah. Tetapi ada seorang hacker yang merupakan bekas ejen perisik, Arif, melihat potensi yang dimiliki oleh Hackim untuk menjadi seorang hacker yang beretika semasa mengendalikan kelas komputer di sekolah Hackim. Selepas sesi persekolahan, Hackim telah dipanggil oleh Arif dan mengajaknya ke kedai berhampiran untuk berborak. Arif pun tidak mahu berselindung dengan tujuannya yang ingin menjadikan Hackim seorang hacker atau dengan kata lainnya pakar IT. Hackim pun lantas bersetuju dengan pelawaan Arif itu. Tetapi disebabkan Hackim ini tidak mahir menggunakan komputer, Arif memberitahunya :

"Sebelum aku mengajar teknik-teknik dan cara-cara untuk menjadi Hacker. Aku nak kau mahirkan diri dengan sistem operasi Linux iaitu BackTrack 5. Selain itu mahirkan diri menggunakan google untuk mencari maklumat yang di ingini. "Berdikari" perlu ada dalam prinsip seorang HACKER! Aku tahu kau boleh. Di samping itu, kehidupan sebagai budak sekolah perlu dikekalkan, jangan disebabkan kau mempelajari semua ni, pelajaran dilupakan."


Hackim membalas dengan mukanya yang semangat :

"Baik cik. Saya akan cuba buat seperti yang disuruh oleh cik Arif. Mengenai pelajaran, saya tidak kisah kerana semuanya dah ada dalam otak. Hehe. Tetapi saya nak tanya apa itu Linux, apa itu BackTrack 5?"


Arif membalas :

"Linux adalah sistem operasi seperti Windows dan Mac OS. Kalau nak terang lebih lanjut pun takde guna sebab kau tak akan faham jadi kau cuba google la nanti. BackTrack 5 pula merupakan sistem operasi berasaskan Linux tetapi ianya di gunakan untuk penetration testing. Kiranya untuk menguji sesuatu sistem la. Ianya amat membantu untuk pemula macam kau ni. Walaupun aku tahu, dengan mengajar orang baru hanya akan melahirkan Black-hat Hacker tapi aku percaya kau bukan jenis orang yang akan menjadi seperti itu."


Hackim membalas :

"Black-hat Hacker? Macam orang jahat je. Saya bukan orang yang macam tu. Jika cik Arif melatih saya dengan cara yang betul, insya-Allah saya akan menjadi hacker yang beretika."


Arif membalas :

"Oh kau tak tahu eh jenis-jenis hacker ni? Baiklah aku cuba terang kan seringkas mungkin. Terdapat tiga jenis Hacker kat dunia ini. Pertama white-hat hacker, black-hat hacker dan grey-hat hacker. White-hat hacker ni orang yang menggodam untuk kebaikkan. Black-hat hacker pula menggodam untuk kejahatan. Grey-hat hacker pula mempunyai kedua-dua sikap yang dimiliki oleh white-hat hacker dan black-hat hacker. Jadi aku nak melatih kau menjadi white-hat hacker. Supaya kau dapat membantu sekolah kau dan orang-orang disekeliling kau."


Hackim membalas :

"Oh. Okay semakin berminat pula saya untuk menjadi hacker. Cik Arif ni hacker ke?"


Arif membalas :

"Dahulunya aku seorang ejen perisik yang ditugas untuk menggodam apa sahaja untuk mendapatkan maklumat. Kerja aku ni berisiko tinggi kerana aku boleh ditangkap bila-bila masa saja jika salah perancangan."


Mereka pun berborak selama lebih sejam. Selepas itu Arif pun memberitahu misi yang pertama yang perlu dilakukan oleh Hackim untuk menjadi hacker adalah godam wifi. Tak kisah la di mana tempatnya. Dia mahu Hackim menggodam wifi yang menggunakan sekuriti WEP dan WPA dengan menggunakan BackTrack 5. Hackim bersetuju dengan misi itu.

Setelah Hackim pulang ke rumah, Hackim buatlah aktiviti yang selalu dibuatnya iaitu makan, mandi, solat dan buat kerja rumah. Setelah siap kesemua itu, Hackim pun buka komputernya dan terus mencari dan memuat turun sistem operasi BackTrack 5 untuk memulakan zaman hidupnya sebagai hacker.

Setelah membuat research dengan menggunakan google mengenai BackTrack ini. Barulah dia tahu akan kelebihan BackTrack ni. Begitu banyak tool yang boleh digunakan untuk melakukan penetration testing ini. Tetapi Hackim perlu fokus kepada misinya iaitu menggodam wifi. Jadi dia pun mencari la maklumat mengenai wifi ini. Barulah dia tahu apa yang dimaksudkan WEP dan WPA yang dikatakan oleh Arif.

"Wired Equivalent Privacy (WEP) is a security algorithm for IEEE 802.11 wireless networks."
"Wi-Fi Protected Access (WPA) and Wi-Fi Protected Access II (WPA2) are two security protocols and security certification programs developed by the Wi-Fi Alliance to secure wireless computer networks. The Alliance defined these in response to serious weaknesses researchers had found in the previous system, WEP (Wired Equivalent Privacy)."


Selepas lebih kurang 5 jam memuat turun operating tersebut. Dia terus mencubanya dengan menggunakan Live CD. Apabila membukanya, dia rasa buntu bagaimana untuk menggunakan BackTrack 5 ini. Berbekal maklumat yang dia dapat dari research-nya dia cuba untuk godek-godek dulu dalam BackTrack tu supaya mahir dalam menggunakan perintah-perintahnya. Setelah begitu lama dia menggodek, dia cuba menyambungkan connection-nya ke wifi nya sendiri dahulu. Dan berjaya disambungkan. Dari situ, bermulalah kisah hidup Hackim sebagai penggodam...

p/s: Saya cuba untuk tampilkan kelainan dalam blog ini. Jadi kepada yang tidak suka entri seperti ini, anda boleh menukar kepada entri lain. Hee. Kepada yang suka, saya ucapkan terima kasih. Jika ada kelapangan masa kita akan ke episod kedua pula. :)

Sekian.
 
Hackim Si Penggodam - Episod 2 (Hacking Wifi WEP/WPA)

Assalamu'alaikum Dan Selamat Sejahtera Para Pembaca OMG! Hackers?

EPISOD KEDUA

Hackim pun menggunakan pelayar web Firefox miliknya untuk mencari video berkenaan dengan godam wifi WEP dan WPA. Selama lebih lima minit menggunakan google dia telah menjumpa video-video yang berkitan dengan misinya itu di laman web Youtube. Di bawah ini adalah video yang telah di jumpai oleh Hackim semasa menjalankan research-nya.


How to Crack Wifi WEP Backtrack 5
http://www.youtube.com/watch?feature=player_embedded&v=TDNUaG59T1E


How To Crack WPA [Backtrack 5 / Aircrack]
http://www.youtube.com/watch?v=qrkKpRdS1iQ&feature=player_embedded

Dia pun tanpa menunggu lama, terus sahaja mengikut cara-cara yang di tunjukkan didalam video tersebut. Mula-mula dia menggodam wifi WEP jirannya. Dalam masa lebih kurang 10 minit dia dapat menggodam password wifi tersebut! Dalam hatinya terdetik :

"Senang je rupanya hack wifi ni. Ingatkan susah..."


Seterusnya dia godam pula wifi yang sekuritinya WPA. Tetapi dia menemui jalan buntu kerana cara penggodamannya menggunakan dictionary attack. Dan dictionary-nya pula semua bahasa inggeris, tidak ada bahasa melayu langsung! Jadi dia cuba berhubung dengan Cik Arif untuk meminta pendapatnya mengenai godam password wifi WPA ini. Jawapan Arif adalah :

"Come on Hackim. You want to be a hacker right? Fikirlah cara yang lain. Hacking adalah satu seni. Kita boleh mempelbagaikan cara godaman dengan cara kita sendiri. Kalau kau nak menggodam password, apa yang selalu kau fikir? Kau pasti menekanya betul? Tapi kadang-kadang tekaan kau itu salah. Jadi kita kena gunakan cara memaksanya dengan menggunakan pelbagai password sehinggalah kita dapat password yang betul."


Hackim membalas :

"Oh saya seperti faham apa yang Cik Arif terangkan. Kita menggunakan teknik brute-force attack betul tak?"


Arif membalas :

"Yeah! You are my hacker.. Tetapi kamu bukan brute-force passowrd-nya tetapi kamu brute-force WPS pin nya. Itu pun jika WPS nya di benarkan."


Hackim membalas :

"Oh okay. Terima kasih Cik Arif. Saya baru saja baca pasal brute-force ni. Hee."


Perbualan mereka tamat disitu. Hackim pun tidak membuang masa, terus saja mencari maklumat berkaitan dengan brute force attack wifi wpa ini dengan menggunakan google. Dan dia telah menjumpa satu tool yang dipanggil reaver.

Reaver implements a brute force attack against Wifi Protected Setup (WPS) registrar PINs in order to recover WPA/WPA2 passphrases, as described in http://sviehb.files.wordpress.com/2011/12/viehboeck_wps.pdf.

Reaver has been designed to be a robust and practical attack against WPS, and has been tested against a wide variety of access points and WPS implementations.

On average Reaver will recover the target AP's plain text WPA/WPA2 passphrase in 4-10 hours, depending on the AP. In practice, it will generally take half this time to guess the correct WPS pin and recover the passphrase.

Sumber : http://code.google.com/p/reaver-wps/


Dia pun carilah video yang berkaitan dengan reaver ni kat Youtube dengan menngunakan key word "reaver wpa backtrack", dan jumpanya dengan senang.

http://www.youtube.com/watch?v=p8Xdadr57eA&feature=player_embedded

Setelah mempraktikkan apa yang ditunjuk dalam video tersebut, dia telah dapat password wifi jirannya itu dalam masa lebih kurang 6 jam! Dalam masa 6 jam itu dia gunakan untuk tidur sebab nak sekolah keesokkan paginya. Kini kedua-dua wifi yang mempunyai sekuriti iaitu WEP dan WPA telah dapat dipecahkan. Hackim pergi kesekolah dengan hati yang gembira kena misi pertamanya telah dapat di selesaikan dengan jayanya.

Itulah misi pertama Hackim. Dia telah merasai apa itu godam sebenarnya. Walaupun belum masuk tahap advance tetapi itu telah memberikannya kepuasan. Jadi apakah misi keduanya pula? Sama-sama kita tunggu...

p/s : Saya tidak membuat tutorial kerana didalam video itu lengkap penerangannya. Dan saya telah berjaya menggunakan ketiga-tiga cara itu berdasarkan video tersebut!

Sekian.
 
Hackim Si Penggodam - Episod 3 (Tujuan Yang Jelas)

Assalamu'alaikum Dan Selamat Sejahtera Para Pembaca OMG! Hackers?

Pada minggu yang berikutnya, di kelas komputer Arif bertanya kepada Hackim adakah dia telah berjaya melaksanakan misi pertamanya itu? Hackim mengiyakan soalan Arif dengan rendah diri. Arif berkata dalam hatinya :

"Orang seperti dia inilah yang aku mahu, rendah diri. Aku akan cuba didik dia sebaik mungkin!"


Arif pun berkata sambil tersenyum :

"Kau menjalankan misi kau dengan baik. Bagus!"


Kemudian Arif menyuruh Hackim menunggunya di kedai makan selepas sekolah, tempat mereka berborak pada minggu lepas. Dan Hackim bersetuju dengan pelawaan Cik Arif.

Setelah habis sesi persekolahan, Hackim cepat-cepat pergi ke kedai tersebut supaya dia tidak mahu Cik Arif sampai dahulu dan menunggunya, sebaliknya dia lebih suka dirinya sampai dahulu dan menunggu Cik Arif.. Selang beberapa minit, Cik Arif pun sampai.. Mereka bersalaman dan duduk. Mereka terus ke topik Hacking mereka itu. Cik Arif bertanya :

"Kau tahu tak kenapa aku suruh kau godam wifi?"


Hackim menjawab :

"Untuk saja-saja je kot"


Cik Arif membalas :

"Hahaha. Kau buat lawak pulak eh? Cuba fikir betul-betul. Aku serius ni."


Hackim menjawab dengan serius :

"Okay. Pada pendapat saya, bila mendengar Cik Arif ada berkata pasal berdikari, di situ saya tau yang saya perlu berdikari jika ingin mendapatkan sesuatu. Dalam dunia godaman ini, Internet adalah "benda" yang mesti ada. Jadi, kaitan antara berdikari dengan intenet ini adalah apabila saya tiada connection internet, saya perlu mencarinya, dan jika ianya mempunyai sekuriti, saya perlu memecahkannya supaya saya boleh menggunakan wifi tersebut. Sebab saya ada pernah tengok dalam filem-filem hacking ini, mereka jarang melakukan aktiviti penggodaman di rumah mereka, sebaliknya di kawasan terbuka kerana pihak berkuasa sukar untuk mengesan mereka ini."


Cik Arif membalas :

"Bagus jawapan kau tu. Cuma kau kena ingat, jangan hack dan gunakan wifi orang itu tanpa tujuan yang jelas. Itulah prinsip seterusnya yang kau kena sematkan dalam hati kau iaitu "tujuan yang jelas dan jitu". Ingat nak jadi white-hat hacker kita tak boleh menyusahkan orang lain. Kita kena menyenangkan orang lain. Tujuan yang jelas dan jitu adalah jika kita ada satu tugas, sebagai contoh fb member kau telah di godam oleh orang yang kau kenali. Orang itu menggunakan wifi dirumahnya semasa melakukan aktiviti penggodaman. Jadi kau kenalah pergi ke area rumahnya dan pecahkan sekuriti wifi-nya, dan godamlah komputer milik orang itu supaya kau boleh dapatkan semula password fb member kau tu. Ini hanyalah contoh sahaja. Tapi kalau aku bagi misi macam tu kat kau, boleh buat tak?"


Hackim menjawab :

"Entah la. Boleh kot tapi saya tidak tahu caranya. Hee."


Cik Arif membalas :

"Haha. Aku gurau je la. Okay aku nak tanya lagi, selain dari kau hack wifi ni, apa lagi yang kau dapat?"


Hackim menjawab :

"Dapat password la Cik Arif."


Cik Arif membalas :

"Yeah! Okay apa yang kau perasan kat password tu?"


Hackim menjawab :

"Ada nama orang dengan nombor. Ada yang nampak macam tarikh lahir la, nombor plat kenderaan la, nama kucing la. Tapi semuanya yang berkaitan dengan pemilik wifi tu la."


Cik Arif membalas :

"Betul tu! Semuanya berkaitan dengan pemilik wifi itu betul tak? Jadi, itulah tujuan aku juga. Aku mahu kau tahu yang password ni orang selalu guna yang berkaitan dengan diri mereka sahaja. Sebab ianya SENANG DI INGAT. Orang akan selalu gunakan namanya sendiri, keluarga, haiwan peliharaan, tarikh lahir, nombor plat, nombor telefon dan nombor umum dan senang ditaip seperti 12345."


Hackim membalas:

"Ohh. Baru saya faham. Terima kasih Cik Arif! Maklumat ini amat berguna untuk saya gunakan pada masa hadapan."


Cik Arif membalas:

"Sama-sama. Erm. Aku nak bagi kau misi yang kedua ianya ada kaitan dengan perbualan kita mengenai password tadi iaitu....."


Apakah misinya?? Sama-samalah kita tunggu... Kalau nak teka misinya, boleh komen dibawah. =)

Sekian.
 
Hackim Si Penggodam - Episod 4 (Social Engineering)

Assalamu'alaikum Dan Selamat Sejahtera Para Pembaca OMG! Hackers?

EPISOD KEEMPAT

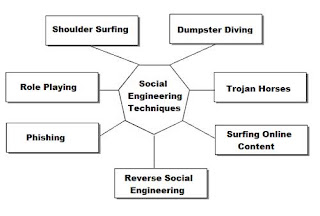
social-engineering-techniques.jpg


"Sama-sama. Erm. Aku nak bagi kau misi yang kedua ianya ada kaitan dengan perbualan kita mengenai password tadi iaitu social engineering."


Hackim menunjuk reaksi pelik dan bertanya :

"Apa itu social engineering Cik Arif? Saya tak pernah dengar pun."


Cik Arif pun menjawab:

"Social engineering adalah suatu teknik penggodaman dimana kita memanipulasi seseorang untuk mendapat maklumat yang kita perlukan tanpa perlu melakukan penggodaman di mana-mana sistem. Kita boleh melakukannya di mana-mana sahaja sama ada di ruang chat, di talian telefon, di tempat kerja, di sekolah atau pun melalui email. Caranya ada banyak. Contohnya kita melakukannya melalui email. Aku bagi kau satu email yang menyatakan kau telah menang sesuatu peraduan, walhal kau tak masuk langsung pun, di dalam email tersebut menyatakan kau dapat RM 50,000 dan meminta kau untuk memberi segala maklumat kau seperti akaun bank di laman web yang telah di highlight-kan. Jadi kau dengan berlagak pandainya terus mengisi segala maklumat kau di laman web tersebut. Esoknya kau tengok akaun bank milik kau hanya tinggal RM20 je daripada RM2000 sebelumnya. Senang-senang je duit kau kena kebas."


Hackim pun membisu seketika.. kemudian membalas :

"Sampai begitu sekali rupanya teknik hacking. Bahaya sungguh! Cik Arif pernah buat ke teknik ni?"


Cik Arif menjawab :

"Pernah.. Banyak kali aku buat. Antaranya aku kena mendapatkan maklumat di sebuah syarikat yang menjalankan aktiviti rasuahnya secara sulit. Nama syarikat tersebut terpaksa aku rahsiakan. Aku ditugaskan untuk mendapatkan maklumat mengenai gejala rasuah tersebut. Pada mulanya aku buntu, bagaimana untuk mendapatkan maklumat ini, sedangkan aku bukannya orang yang di kenali oleh mereka. Kebetulan pada masa itu, mereka memerlukan seorang pekerja yang mahir dalam komputer.

Aku pun cepat-cepatlah apply. Dan alhamdulillah diterima. Dari situ aku memulakan aktiviti social engineering aku dengan pekerja-pekerja bawahan. Aku bertanya kepada mereka apakah aktiviti mereka seharian, apakah aktivti orang atasan, dan banyak lagi. Selepas dalam seminggu aku bekerja di situ, aku di suruh seorang akak ni,dia setiausaha, untuk membaiki komputer miliknya. Katanya telah rosak. Aku pun bersetuju dan terus membaikinya. Walaupun kerosakkan komputernya adalah bahagian luar iaitu hardware, aku tetap mengatakan padanya yang komputer itu kena virus. Dia pun percaya. Kemudian aku meminta username dan password daripadanya untuk di isikan pada ruang login Windows supaya aku dapat masuk kedalam komputernya. Tetapi dia tidak mahu memberikannya sebaliknya dia mahu taip sendiri. Aku pun mengalah dan membiarkannya menaip. Tetapi biasalah kan, kita kalau nak jadi hacker kita kena pandai cipta peluang. Selepas masuk ke komputernya, aku cakap kepadanya yang aku perlu update anti-virus dan muat turun software yang boleh mengelakkannya dari kena serangan virus.

Dia dengan senang hati membenarkannya. Kemudian aku pun meletakkan Remote Administration Tool di komputernya tanpa pengetahuannya kerana aku telah bind-kannya dengan nota registration dan FUD-kannya dengan crypter dalam sebuah fail software. Setelah siap semua itu, aku cakap padanya yang komputernya telah siap di baiki dan selamat dari virus. Mukanya kelihatan gembira kerana dapat menyambung kembali kerjanya.

Aku pula terus pergi ke komputer milik aku dan terus sambungkan connection komputer aku dengan komputer akak tersebut melalui RAT tu. Dan dalam beberapa saat aku telah dapat mengawal sepenuhnya komputer akak tu. Haha. Setelah aku siasat segala maklumat dan dokumen dalam komputer tersebut dan aku kaitkan dengan segala maklumat yang aku dapat dari pekerja bawahan, baru aku tahu, orang yang mendalangi aktiviti rasuah tersebut adalah orang yang paling di percayai yang merupakan CEO syarikat itu sendiri. Maklumat itu didapati dari jadual setiap pekerja dalam syarikat itu, hubungan syarikat tersebut dengan syarikat lain, akaun bank dan email. Hal ini kerana akan ada seseorang yang hanya ditugaskan untuk menghantar barang tetapi barang itu tidak diketahui oleh sesiapa pun kecuali CEO itu sendiri. Dan barang itu aku rasa mungkin duit. Bagi mereka semua, tidak perlu ambil tahupun semua itu, janji gaji masuk sudahlah. Kemudian aku check pula akak tu punya email dan terdapat beberapa email yang mencurigakan. Sebab kandungan email itu lain macam, selepas melihat email yang sebegitu, aku pun buat-buat lah tanya kat akak tu yang ada orang hantar email kat komputer aku, aku tunjukkan padanya email itu dengan print-kannya. Dia pun pelik bagaimana email tu boleh sampai ke komputer aku, aku pun katalah mungkin ianya tersalah hantar. Dia pun seperti mempercayai kata aku dan mengatakan bahawa email itu memang selalu dihantar begitu. Hanya CEO je yang faham maksud itu. Aku pun tertanya-tanya apakah yang tersirat dalam email tersebut. Selepas aku teliti email tersebut, rupanya email itu mengandungi nama tempat untuk mereka berjumpa."


Inilah kandungan email itu:

"Assalamu'alaikum Tuan,

Kami nak bagitahu yang kami amat memerlukan bantuan dari syarikat tuan
untuk membiayai kos perbelanjaan kami semasa di United States. Kami
amat menghargai jika tuan dapat membantu kami. Tidak kisah jika bantuan itu cepat atau
lambat. Kerana kami amat memahami kesibukkan tuan dengan jadual harian tuan.
Akan tetapi, jika tidak dapat membantu, di harap dapat mendoakan kami semua.

Lupa untuk saya katakan bahawa syarikat tuan memiliki ramai pekerja yang bagus.
Usah di fikir pasal gaji jika mereka dapat membuat kerja dengan bagus. Mereka ini
memerlukan orang yang macam tuan untuk membimbing mereka. Jadi sila
pastikan tuan dapat menjalankan tugas dengan lebih baik. Kerana ianya
untuk kemajuan syarikat juga. Jika tuan tidak berusaha dari sekarang,
rasanya mungkin syarikat tuan akan mengalami bankrap.

Sekian. T3mp@t B1@5@."


Apakah nama tempat itu? Anda boleh menekanya dengan hantarkan komen anda di bawah.

p/s: MixDotCom dan silent boy akan menjadi salah satu watak dalam episod kelima kerana mereka dapat meneka dengan betul. =) Bagi mereka yang dapat meneka nama tempat itu, anda akan menjadi watak yang akan menjadi mangsa social engineering Hackim. Hehe.

Sekian.
 
Back
Top
Log in Register